Modul NIS-2 in ZInfV-1
Rešitev NIS-2 in ZInfV-1 v platformi Standario
Modul NIS-2 in ZInfV-1 je namenjen celovitemu upravljanju kibernetske varnosti v skladu z zahtevami direktive NIS-2 in Zakona o informacijski varnosti (ZInfV-1). Organizaciji omogoča, da na enem mestu vzpostavi, vodi in dokazuje ustrezno raven informacijske varnosti – od popisa informacijskih sredstev in ocene tveganj do varnostnih ukrepov, obvladovanja incidentov ter načrtov neprekinjenega poslovanja.
Vsi podatki, ocene, ukrepi in poročila so povezani v enoten sistem upravljanja informacijske varnosti, kar zmanjšuje tveganja, poenostavi izpolnjevanje zakonskih obveznosti in vodstvu zagotavlja jasen pregled nad stanjem skladnosti.
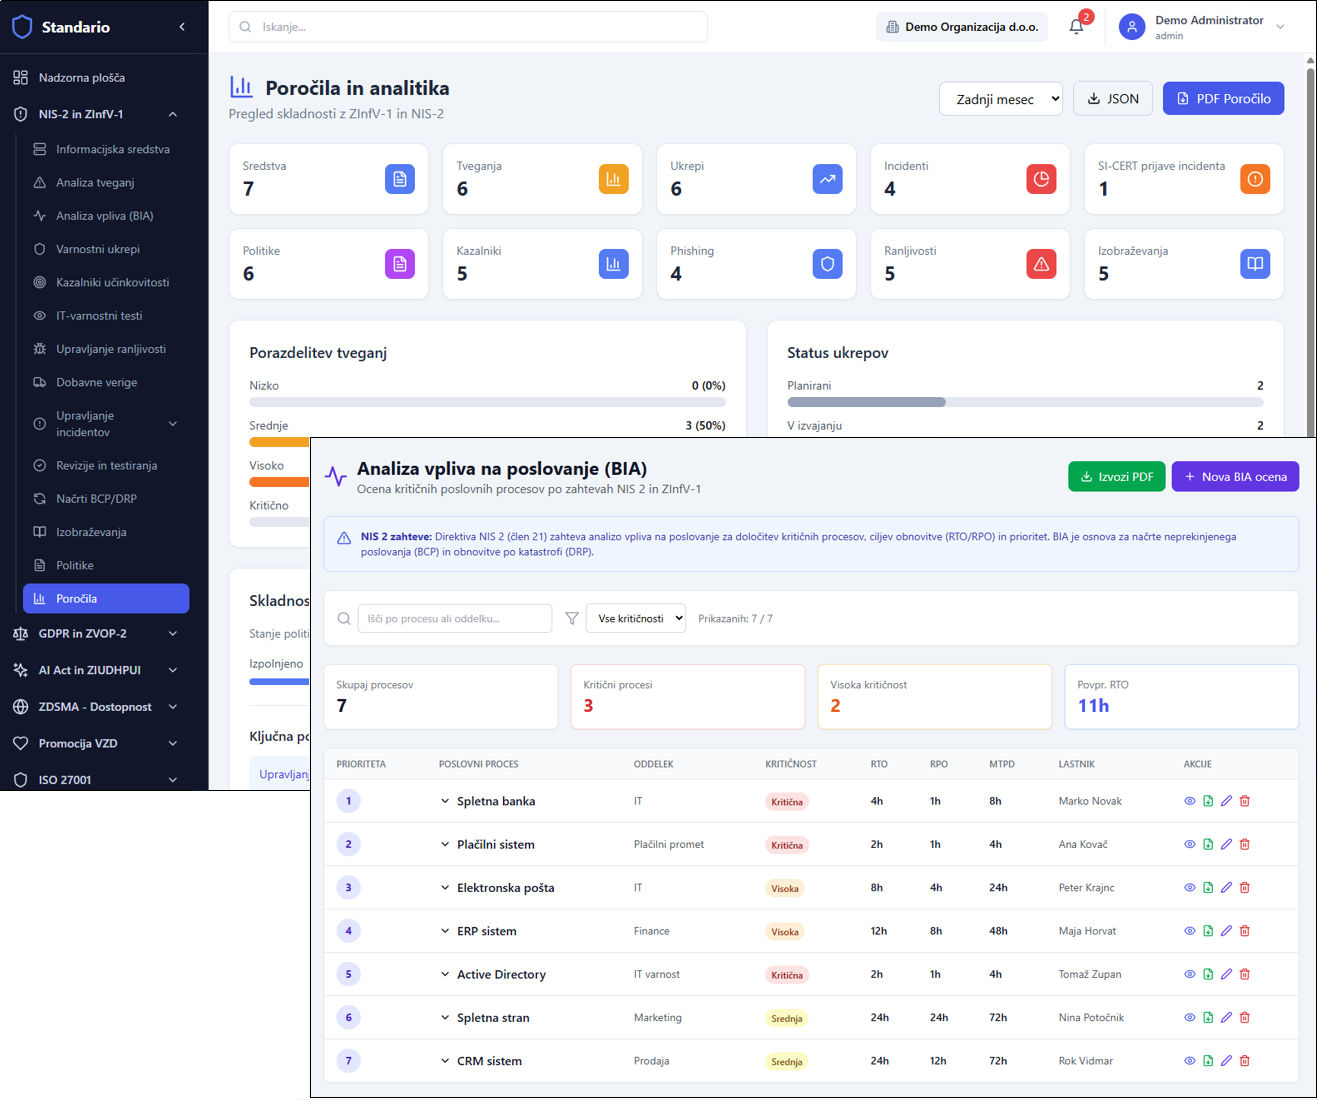
Rešitve, ki jih vključuje modul NIS-2 in ZInfV-1
Modul na enem mestu združuje vse rešitve, ki jih organizacija potrebuje za obvladovanje kibernetske varnosti in izpolnjevanje zahtev NIS-2 in ZInfV-1:
Informacijska sredstva
Analiza tveganj
Analiza vpliva (BIA)
Varnostni ukrepi
Kazalniki učinkovitosti
IT-varnostni testi
Upravljanje ranljivosti
Dobavne verige
Upravljanje incidentov
Varnostni incidenti
Prijava na SI-CERT
Revizije in testiranja
Načrti BCP/DRP
Izobraževanja
Politike
Poročila
Potrebujete pomoč pri uskladitvi?
Vsako organizacijo obravnavamo posebej. Skupaj pripravimo načrt uskladitve z NIS 2 in ZInfV-1, ki ustreza vašim procesom, tveganjem in dejavnosti.
Skupaj gradimo odporno informacijsko varnost
Verjamemo, da je odpornost temelj zaupanja. Zato organizacijam pomagamo obvladovati kibernetska tveganja ter zaščititi podatke in storitve pred grožnjami.
Zaupanja vreden partner pri kibernetski varnosti
Strokovnost in izkušnje
Vsebine pripravljajo strokovnjaki s področja informacijske varnosti, prava in obvladovanja tveganj.
Razumljiva vsebina
Zapletene zahteve predstavimo jasno in uporabno, s praktičnimi rešitvami za vsakdanjo rabo.
Podpora tudi po uskladitvi
Na voljo smo vam za dodatna vprašanja in nasvete tudi po zaključeni uskladitvi z NIS 2 in ZInfV-1.
Pogosta vprašanja in odgovori
NIS 2 je evropska direktiva o visoki skupni ravni kibernetske varnosti, ZInfV-1 pa slovenski Zakon o informacijski varnosti, ki jo prenaša v nacionalni pravni red. Skupaj določata zahteve za obvladovanje kibernetskih tveganj, zaščito sistemov in poročanje o incidentih.
Zahteve veljajo za zavezance v ključnih in pomembnih sektorjih – od energetike, zdravstva in prometa do digitalne infrastrukture in javne uprave – praviloma za srednja in velika podjetja. S skladnostno analizo pomagamo ugotoviti, ali in v katerem obsegu vaša organizacija sodi med zavezance.
Uskladitev se začne z analizo obstoječega stanja in oceno vrzeli (GAP analiza), sledijo ocena kibernetskih tveganj, priprava varnostnih politik in dokumentacije ter vzpostavitev postopkov za obvladovanje incidentov. Poskrbimo tudi za usposabljanje zaposlenih in stalno podporo.
Platforma Standario je naša prednost pri uskladitvi z NIS 2 in ZInfV-1, saj celotno dokumentacijo za informacijsko varnost združuje na enem mestu – v slovenskem jeziku in z izrazjem, ki sledi zahtevam obeh predpisov. Namesto razpršenih datotek, preglednic in e-poštnih sporočil dobite urejen sistem, v katerem so politike, postopki, ocene tveganj, register informacijskih sredstev in evidence incidentov vedno na dosegu roke ter medsebojno povezani.
Modul za upravljanje dokumentacije vsebuje vnaprej pripravljene predloge varnostnih politik in internih aktov, register tveganj ter popis informacijskih sredstev, načrt obvladovanja incidentov z evidenco in roki poročanja ter zbirko dokazil, ki jih ob presoji ali nadzoru zahtevata NIS 2 in ZInfV-1. Vsak dokument ima svojega skrbnika, določen status in zgodovino sprememb, tako da je vedno jasno, kaj je pripravljeno, kaj je v obravnavi in kdo je za posamezno področje odgovoren.
Rešitev omogoča neposredno izpolnjevanje zakonsko obveznega poročanja pristojnim organom – podatke o incidentih pripravite in oddate skladno z zahtevanimi obrazci in roki, brez ročnega prepisovanja med sistemi. Hkrati skrbi za stalno poročanje vodstvu vaše organizacije, saj odgovornim osebam sproti prikazuje stanje skladnosti, tveganja in odprte ukrepe, tako da lahko vodstvo pravočasno sprejema odločitve in izkazuje nadzor nad kibernetsko varnostjo.
S tem se delo občutno olajša: postopki, ki so prej terjali ročno usklajevanje in podvajanje vsebin, potekajo po enotni strukturi in vodenih korakih, posodobitev pa se samodejno odrazi tam, kjer je dokument uporabljen. Namesto iskanja po mapah se osredotočite na vsebino uskladitve, platforma pa poskrbi za red, sledljivost in doslednost zapisov.
Standario ustvarja tudi boljšo preglednost nad stanjem skladnosti. Na enem zaslonu vidite, kateri ukrepi so vzpostavljeni, katere zahteve so že pokrite in kje ostajajo vrzeli, kar vodstvu in odgovornim osebam olajša odločanje ter dokazovanje skladnosti pred presojevalci in pristojnimi organi.
Platforma vas hkrati pravočasno opozarja na pomembne zadeve – na bližajoče se roke za pregled in posodobitev dokumentov, na obveznosti poročanja o incidentih v zakonsko določenih rokih ter na manjkajoče ali zastarele vsebine. Tako nobena obveznost ne ostane spregledana, uskladitev z NIS 2 in ZInfV-1 pa iz enkratnega projekta preraste v trajen in obvladljiv sistem upravljanja kibernetske varnosti.
Modul "NIS-2 in ZInfV-1" v platformi Standario vsebuje sledeče rešitve:
- Informacijska sredstva
- Analiza tveganj
- Analiza vpliva (BIA)
- Varnostni ukrepi
- Kazalniki učinkovitosti
- IT-varnostni testi
- Upravljanje ranljivosti
- Dobavne verige
- Upravljanje incidentov
- Varnostni incidenti
- Prijava na SI-CERT
- Revizije in testiranja
- Načrti BCP/DRP
- Izobraževanja
- Politike
- Poročila
- drugo
NIS 2 in ZInfV-1 zahtevata pravočasno zaznavanje in prijavo pomembnih varnostnih incidentov pristojnim organom v zakonsko določenih rokih. Pomagamo vam vzpostaviti postopke za odkrivanje, obvladovanje in poročanje o incidentih, da obveznosti izpolnite pravočasno in ustrezno.
Orodja umetne inteligence postajajo del informacijskih sistemov, zato prinašajo tudi nova kibernetska tveganja – od zaščite podatkov in dostopov do zlorab in ranljivosti. Ustrezni varnostni ukrepi in nadzor zagotavljajo, da je raba umetne inteligence varna in skladna z zahtevami NIS 2 in ZInfV-1.
